做过电商、游戏、金融、直播、SaaS平台、企业官网的团队,大概率都经历过这种场景:
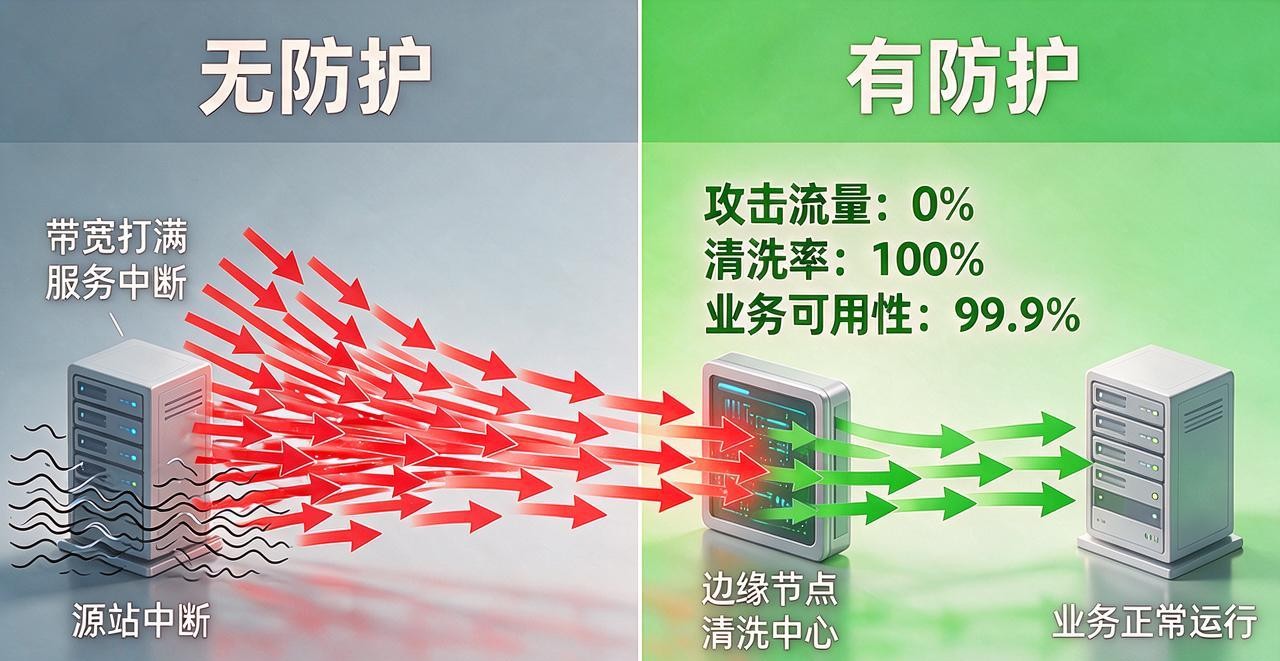
- 网站突然打不开,排查半天发现是被DDoS攻击了;
- 源站带宽被打满,正常用户全部无法访问;
- 攻击流量动辄几十G、几百G,机房直接封IP;
- 买了高防服务器,但配置复杂,业务延迟明显增加;
- 攻击停了,但源站IP已经暴露,下次换个姿势继续打;
- 安全团队说要上DDoS防护,但不知道边缘清洗和高防IP怎么选。
这些问题背后,指向同一个核心:DDoS攻击拼的不是"谁服务器好",而是"谁能把攻击流量挡在源站外面"。
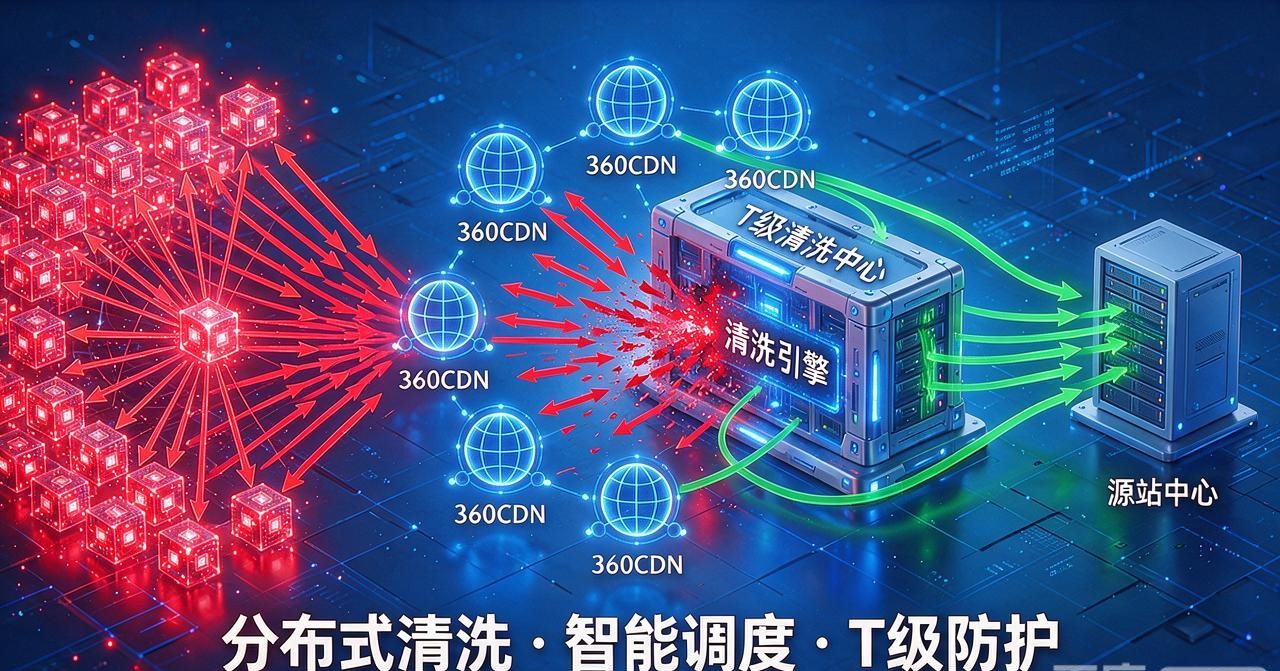
DDoS攻击的本质是用海量恶意流量淹没目标,让正常用户无法访问。面对Tbps级别的攻击流量,任何单台服务器、单个机房都扛不住。唯一的解法是:在攻击流量到达源站之前,通过分布式边缘节点和T级清洗中心,把恶意流量清洗掉,只让正常流量进入源站。
为了帮企业扛住大流量DDoS攻击,360CDN正式推出面向Web业务、API接口、游戏、直播等高价值业务的 DDoS防护 / 高防IP方案。核心思路是:依托全球T级清洗中心(总能力超10Tbps),通过分布式清洗+智能识别,自动应对SYN Flood、UDP Flood、HTTP Flood等各类DDoS攻击,把攻击流量挡在源站外面。
DDoS攻击为什么难防?"流量大 + 伪装强 + 源站暴露"
DDoS攻击和SQL注入、XSS这类应用层攻击完全不同。
应用层攻击的特点是:攻击请求数量不多,但内容恶意,靠WAF的规则检测就能拦截。
DDoS攻击的特点是:攻击流量本身巨大,靠"量"压垮目标。
1. 流量大:单点扛不住
现代DDoS攻击的规模动辄几十Gbps、几百Gbps,甚至Tbps级别。
- 一台普通服务器的带宽通常是10Mbps~1Gbps;
- 一个普通机房的出口带宽通常是几Gbps~几十Gbps;
- 攻击流量如果达到100Gbps,相当于同时有几十万个用户在访问,但全是恶意请求。
面对这种规模的攻击,单台服务器、单个机房根本没有足够的带宽去"硬扛"。
2. 伪装强:分不清真假
DDoS攻击流量通常会伪装成正常请求:
- SYN Flood:伪装成TCP握手请求,耗尽服务器连接资源;
- UDP Flood:发送大量UDP数据包,耗尽带宽;
- HTTP Flood:伪装成正常HTTP请求,耗尽服务器CPU和内存;
- CC攻击:模拟真实用户频繁刷新页面,耗尽应用资源。
这些攻击流量看起来和正常请求很像,单纯靠"封IP"很难彻底解决——攻击者会用海量僵尸网络IP,封了一个又来一批。
3. 源站暴露:被精准打击
很多团队的源站IP是暴露的:
- 域名直接A记录指向源站IP;
- 邮件服务器、测试站、备份站指向同一个IP;
- SSL证书、响应头泄露源站信息;
- 历史DNS记录被爬取,源站IP被记录。
一旦源站IP暴露,攻击者可以直接绕过CDN和高防,对源站发起精准打击。这时候就算上了CDN,攻击流量直接打到源站,CDN也救不了。
DDoS防护的核心不是"硬扛",而是"分布式清洗 + 源站隐藏"。
360CDN DDoS防护怎么做?"分布式清洗 + 智能调度 + 源站隐藏"
360CDN的DDoS防护方案,不是简单地在源站前面加一个防火墙,而是构建"边缘节点 + T级清洗中心 + 源站隐藏"的三层防护体系。
1. 分布式清洗:攻击流量在边缘被消化
360CDN依托全球分布式边缘节点和T级清洗中心,总清洗能力超过10Tbps。
工作流程是:
- 用户请求到达最近的边缘节点;
- 边缘节点实时检测流量异常;
- 小规模攻击在边缘节点直接清洗;
- 大规模攻击自动调度到T级清洗中心集中清洗;
- 清洗后的正常流量转发到源站;
- 攻击停止后自动恢复边缘加速。
这样做的好处是:
- 攻击流量在边缘被消化,不会到达源站;
- 分布式节点天然具备抗大流量能力;
- 智能调度,小攻击边缘处理、大攻击清洗中心处理,兼顾性能和防护;
- 正常用户访问不受影响。
2. 智能识别:自动应对各类DDoS攻击
360CDN DDoS防护内置智能识别引擎,自动应对主流DDoS攻击类型:
- SYN Flood:检测异常的TCP握手请求,拦截连接耗尽攻击;
- UDP Flood:检测异常UDP流量,拦截带宽耗尽攻击;
- ICMP Flood:检测异常ICMP请求,拦截Ping洪水攻击;
- HTTP Flood:检测异常HTTP请求频率,拦截应用层洪水攻击;
- CC攻击:通过人机识别算法,区分真实用户和自动化攻击脚本;
- DNS Flood:检测异常DNS查询,拦截DNS放大攻击;
- NTP/SSDP放大攻击:检测反射放大流量,拦截放大攻击。
智能识别引擎持续更新,及时覆盖新出现的攻击手法。
3. 源站隐藏:从根源降低精准打击风险
DDoS防护最关键的一环是隐藏源站IP。如果源站IP暴露,攻击者可以直接绕过防护打源站。
360CDN建议的源站隐藏实践:
- DNS层隐藏:域名CNAME指向360CDN,不直接A记录指向源站IP;
- 流量层隐藏:所有公网流量先经边缘清洗,再回源;
- 回源层隐藏:源站防火墙/安全组仅允许360CDN节点IP段访问80/443端口,禁止其他外网直连;
- 信息泄露封堵:清理响应头中的Server、X-Powered-By等敏感字段;
- 全场景防溯源:测试站、邮件服务器、回调接口不指向源站IP。
源站隐藏不是单一配置,而是DNS+流量+回源+信息管控的系统性工程。
哪些业务场景最需要DDoS防护?
几乎所有在线业务都可能成为DDoS攻击的目标,但在以下场景中,DDoS防护的价值尤其突出:
表格
共同特点是:业务中断损失大、容易被针对性攻击、对可用性要求高。
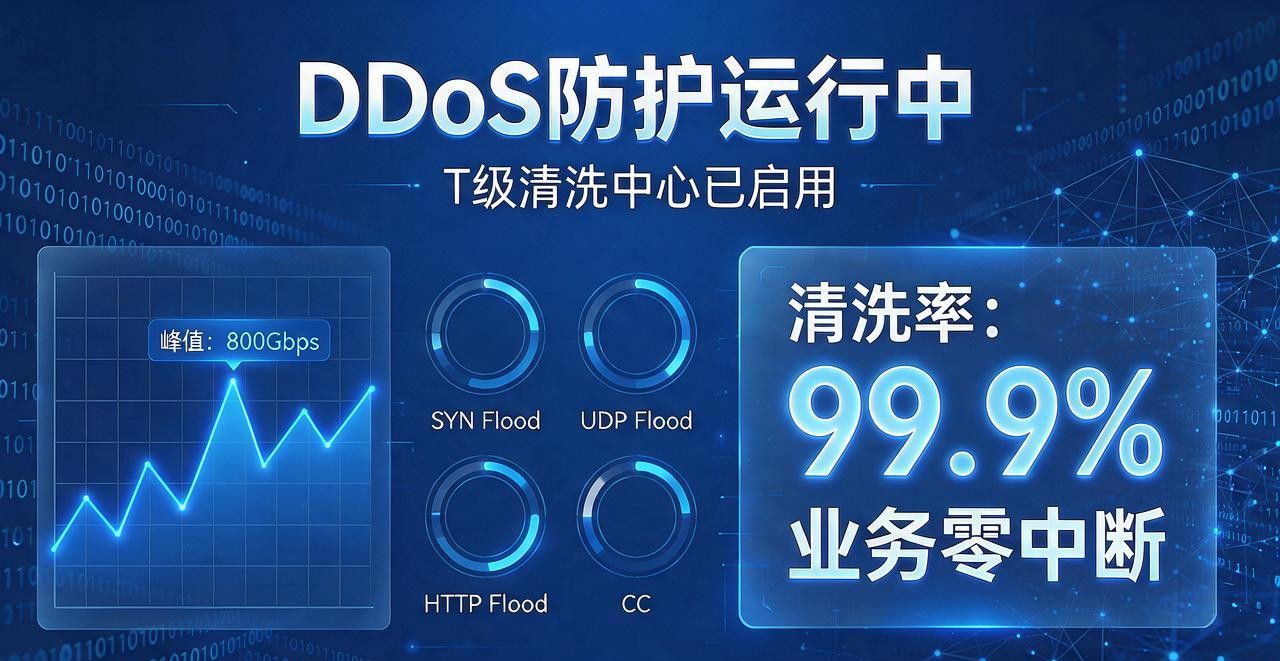
实战反馈:某游戏平台遭遇800Gbps攻击,业务零中断
前段时间,一个游戏平台客户遇到一个严峻挑战:他们的游戏服务器频繁遭受DDoS攻击,攻击者试图通过大流量攻击让游戏服务器宕机,导致玩家流失。
最严重的一次,攻击流量峰值达到800Gbps,混合了SYN Flood、UDP Flood和HTTP Flood多种攻击类型。
运维团队面临的痛点很明确:
- 攻击流量太大,机房带宽直接被打满,服务器无法访问;
- 之前用过高防服务器,但配置复杂,业务延迟增加明显;
- 源站IP曾经暴露过,攻击者直接打源站,高防形同虚设;
- 攻击持续时间长,有时持续数小时甚至数天;
- 游戏对延迟敏感,防护方案不能明显增加延迟。
接入360CDN DDoS防护方案后,他们做了以下调整:
- 域名CNAME接入360CDN,隐藏源站IP;
- 开启DDoS防护,启用智能清洗模式;
- 源站防火墙仅允许360CDN节点IP段访问;
- 清理响应头敏感信息,封堵源站泄露渠道;
- 配置CC防护,开启人机识别;
- 开启攻击告警和日志记录,实时监控攻击情况。
接入后,他们反馈比较明显:
- 800Gbps攻击被成功清洗,业务零中断;
- 智能调度模式下,小攻击在边缘处理,大攻击自动切换到清洗中心,延迟影响很小;
- 源站IP隐藏后,攻击者无法直接打源站,攻击效果大幅下降;
- CC攻击被人机识别算法有效拦截,正常玩家不受影响;
- 攻击日志清晰展示攻击来源、攻击类型、流量峰值,便于后续溯源;
- 运维团队不用半夜被攻击告警叫醒,防护系统自动应对。
他们运维负责人后来总结:"以前被攻击时手忙脚乱,联系机房、切换IP、调整策略,折腾半天业务还是挂了。上了360CDN DDoS防护后,攻击来了系统自动清洗,我们只需要看日志就行,业务稳定性提升了很多。"
⚠️ 掏心窝子的避坑指南
给准备上DDoS防护的兄弟们提几个实战建议,都是很容易踩的坑。
1. 源站IP必须隐藏,否则防护形同虚设
这是最重要的一点。如果源站IP暴露,攻击者可以直接绕过CDN和高防,对源站发起精准打击。
建议:
- 域名CNAME指向360CDN,不要A记录直连源站;
- 源站防火墙仅允许CDN节点IP段访问;
- 清理响应头中的敏感信息(Server、X-Powered-By等);
- 测试站、邮件服务器、备份站不指向源站IP;
- 如果源站IP已经暴露,考虑更换IP后再上防护。
源站IP不隐藏,再强的防护也白搭。
2. 四层和七层防护要分层配置
DDoS攻击分网络层(四层)和应用层(七层),防护策略不同:
- 四层攻击(SYN Flood、UDP Flood等):靠流量清洗,在清洗中心处理;
- 七层攻击(HTTP Flood、CC等):靠行为识别,在边缘节点处理。
建议:
- 开启四层DDoS防护,应对大流量攻击;
- 开启七层CC防护,应对应用层攻击;
- 两者配合,覆盖全类型DDoS攻击。
只开四层防不住CC,只开七层防不住大流量,要分层配置。
3. 清洗阈值要合理设置
智能清洗模式下,系统会自动判断何时切换到清洗中心。
建议:
- 小攻击在边缘处理,延迟低、体验好;
- 大攻击自动切换到清洗中心,防护能力强;
- 根据业务历史流量峰值设置合理的触发阈值;
- 阈值太低会频繁切换,影响体验;阈值太高小攻击扛不住。
如果支持自定义QPS阈值,建议设置为业务历史峰值的2~3倍以上。
4. 攻击日志要定期分析
DDoS防护日志是了解攻击情况、优化防护策略的重要依据。
建议:
- 定期查看攻击日志,了解攻击类型和来源;
- 对高频攻击源做封禁;
- 关注新出现的攻击手法,及时调整策略;
- 将攻击日志接入安全运营平台,做关联分析。
不看日志的防护,相当于"开了但不知道有没有用"。
5. DDoS防护要和WAF协同使用
DDoS防护主要防流量型攻击,WAF主要防应用层攻击(SQL注入、XSS等)。
建议:
- DDoS防护作为第一道防线,拦截大流量攻击;
- WAF作为第二道防线,拦截应用层攻击;
- 两者协同,构建完整的防护体系。
只上DDoS防护防不住SQL注入,只上WAF扛不住大流量,要协同使用。
如果你的业务也面临 DDoS攻击频繁、源站带宽被打满、源站IP暴露、游戏/直播被恶意中断、对业务可用性要求高 这些问题,可以把核心业务接入360CDN DDoS防护方案,先做一轮源站IP排查和防护策略配置。
了解更多DDoS防护的实战玩法,请访问:360cdn.com