做过Web开发、小程序、App后端、SaaS平台、电商交易、金融服务的团队,大概率都遇到过这些场景:
- 网站刚上线,浏览器地址栏直接显示"不安全",用户还没看到页面内容就先犹豫了;
- 明明页面内容没问题,但因为没有HTTPS,小程序审核不通过、App接口被系统拦截;
- 用户提交表单、登录、支付,总觉得"数据是不是裸奔传输的";
- 搜索引擎排名不如竞品,排查半天发现对方全站HTTPS,自己没有;
- 公司要做等保、过安全审计、对接第三方平台,第一个被问到的就是"有没有HTTPS";
- 证书快过期了没人知道,某天突然全站报错,运维半夜被叫起来救火。
这些问题背后,指向同一个核心:HTTPS已经不是"可选项",而是Web业务的"基础门槛"。
HTTP明文传输,数据在链路上是"裸奔"的——用户密码、登录凭证、订单信息、支付参数,都可能被中间节点窃听、篡改、劫持。而HTTPS通过TLS/SSL加密,给数据传输加了一把锁,解决三个核心问题:
- 加密传输:数据在链路上被加密,防止窃听;
- 身份认证:用户能确认访问的是真正的目标网站,防止钓鱼和中间人攻击;
- 数据完整性:传输过程中数据不被篡改,防止内容被注入广告或恶意脚本。
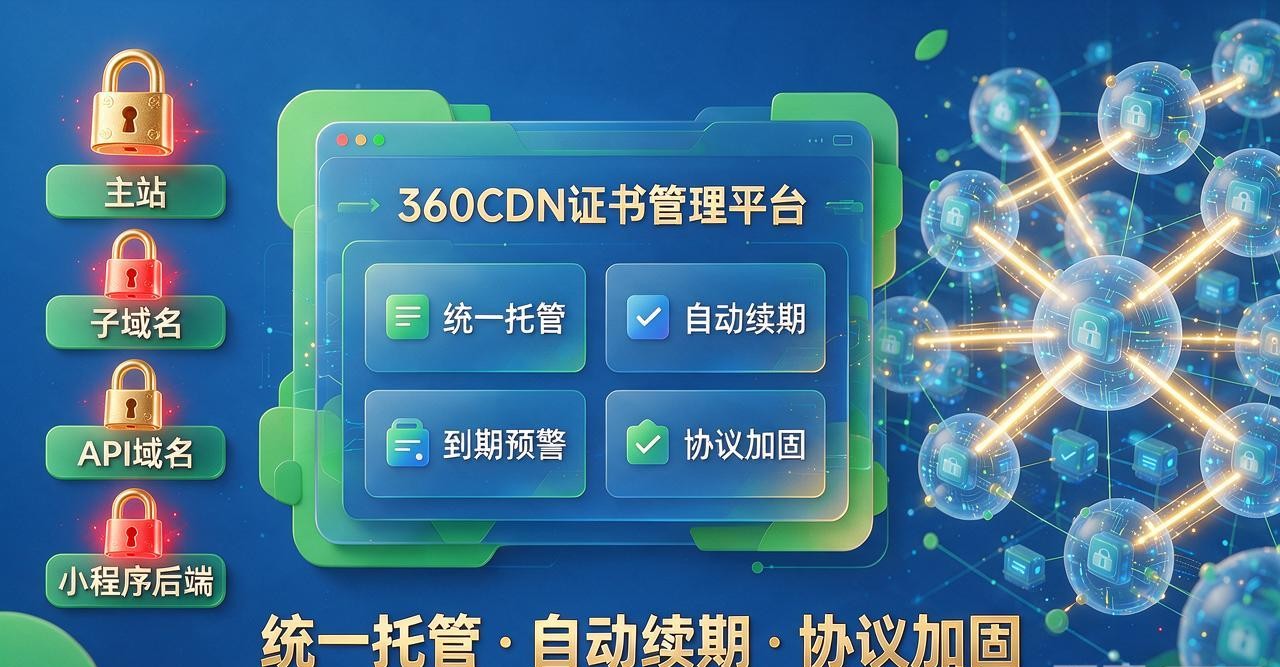
为了帮企业把HTTPS从"配了就行"变成"配得好、管得住、不中断",360CDN正式推出面向Web业务、API接口和核心业务系统的 HTTPS / SSL证书管理方案。核心思路是:在CDN边缘侧统一托管和管理SSL证书,实现全站HTTPS加密、证书自动续期、多域名统一管理、协议安全加固,让企业不用反复折腾证书部署,也不用担心证书过期导致业务中断。
HTTPS不是"配一次就完事",证书管理才是长期痛点
很多团队觉得HTTPS很简单——买个证书、配到服务器上、浏览器显示小锁就完事了。
但实际运营中,证书管理往往是Web安全里最容易被忽视、又最容易出事故的环节:
- 证书过期:忘了续期,某天突然全站不可用,用户访问报错;
- 多域名管理混乱:主站、子域名、API域名、小程序后端,每个域名一套证书,到期时间各不相同;
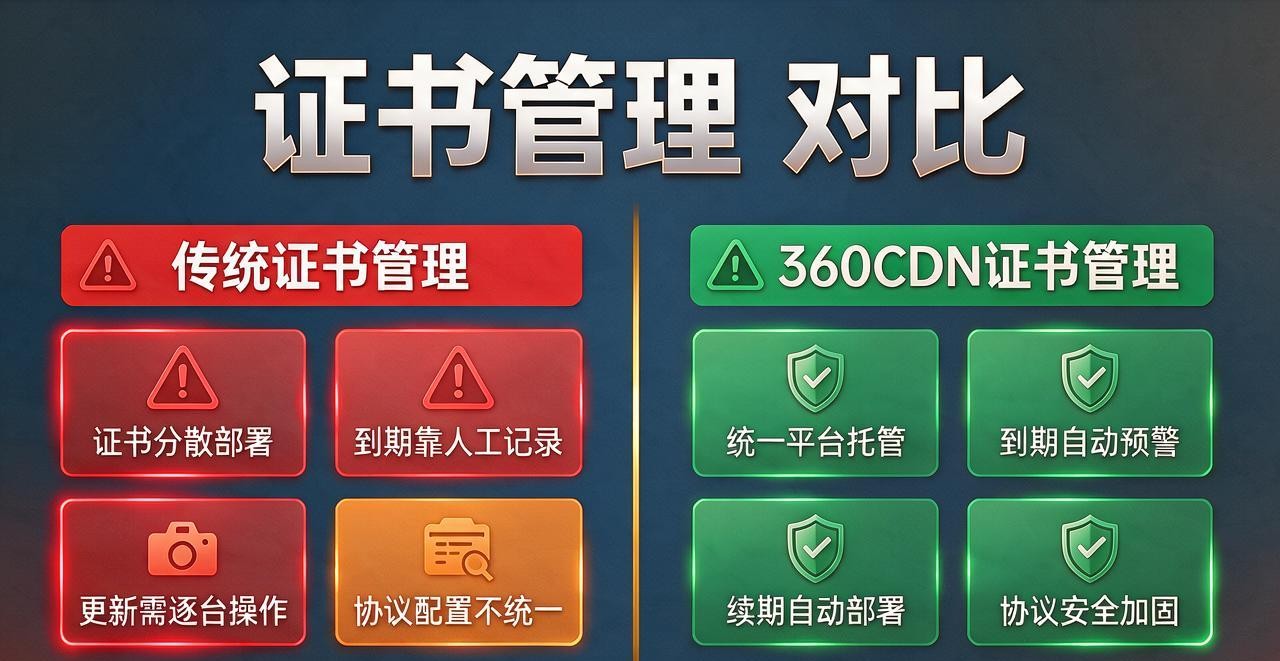
- 部署分散:证书分散在多台服务器、多个负载均衡、多个CDN节点上,更新一次要到处操作;
- 协议配置不当:还在用TLS 1.0/1.1,存在已知安全风险;
- 证书链不完整:部分客户端(尤其是移动端、老版本系统)访问报错;
- 混合内容:页面是HTTPS,但里面加载了HTTP的图片、脚本、接口,浏览器报安全警告;
- 缺乏监控:证书快过期了没人知道,出了问题才发现。
这些问题单独看都不大,但组合起来,就是Web业务里最常见的"隐性风险"。
证书管理不是技术问题,是运营问题。 谁能把证书管得稳、续得及时、配得规范,谁就能少踩很多坑。
360CDN HTTPS / SSL证书管理怎么做?"统一托管 + 自动续期 + 协议加固"
360CDN的HTTPS / SSL证书管理方案,不是简单帮你部署一张证书,而是围绕证书全生命周期做一套持续管理机制。
1. 统一托管:一个平台管理所有域名证书
传统方式下,证书分散在各个服务器和CDN节点上,更新一次要登录多台机器操作,容易遗漏、容易出错。
360CDN的方案支持在边缘侧统一托管SSL证书:
- 主站域名、子域名、API域名、小程序后端域名,统一在一个平台管理;
- 支持单域名证书、通配符证书、多域名证书;
- 证书状态、到期时间、绑定域名一目了然;
- 更新证书后,自动同步到所有相关边缘节点,不用逐台部署。
这样做的好处是:
- 不用登录每台服务器手动部署;
- 不用反复确认"这个域名的证书更新了没有";
- 证书状态集中可见,到期风险提前预警;
- 多团队、多项目协作时,权限和操作流程更清晰。
2. 自动续期:别让"证书过期"成为半夜救火的理由
证书过期是Web业务里最常见的"低级事故"之一。
很多团队不是不知道要续期,而是:
- 域名太多,记不住哪个快到期;
- 证书部署在多台服务器上,续期后忘了同步;
- 运维人员变动,交接时漏掉了证书到期时间;
- 业务迭代快,没人专门盯证书状态。
360CDN的方案支持 证书到期预警 + 自动续期:
- 证书到期前自动提醒,提前N天通知负责人;
- 支持自动续期流程,减少人工操作;
- 续期完成后自动部署到边缘节点;
- 续期失败时告警,避免"静默过期"。
简单说,就是把"人盯证书"变成"系统盯证书",把"出了事再救火"变成"提前预防"。
3. 协议安全加固:不只是"有HTTPS",还要"HTTPS配得安全"
有了HTTPS不等于安全。如果协议配置不当,依然可能存在风险。
360CDN的方案在协议层面做了安全加固:
- 推荐启用TLS 1.2 / TLS 1.3:淘汰TLS 1.0/1.1等存在已知风险的旧版本;
- 优选安全加密套件:避免使用弱加密算法;
- 开启HSTS:告诉浏览器"这个站点只能用HTTPS访问",防止降级攻击;
- 支持OCSP Stapling:提升证书状态验证效率,减少客户端验证延迟;
- 证书链完整性检查:确保中间证书不缺失,避免部分客户端访问异常。
这些配置看起来是细节,但对安全性和用户体验影响很大。
尤其是金融、电商、SaaS、政务类业务,协议配置不规范,不仅影响安全,还可能过不了安全审计。
哪些业务场景最需要重视HTTPS和证书管理?
几乎所有Web业务都需要HTTPS,但在以下场景中,证书管理的规范性和稳定性尤其关键:
表格
共同特点是:业务对数据安全、用户信任、合规审计有明确要求,证书一旦出问题,影响面很大。
实战反馈:某SaaS平台多域名证书管理混乱,接入后运维效率大幅提升
前段时间,一个SaaS平台客户遇到一个很典型的问题:他们的业务涉及主站、多个客户子域名、API接口域名、小程序后端域名,证书分散在不同服务器和CDN节点上。
运维团队面临的痛点很明确:
- 每个域名的证书到期时间不一样,靠Excel表格记录,经常漏看;
- 更新证书要登录多台服务器手动部署,操作繁琐;
- 有一次某个子域名证书过期,客户访问报错,过了几个小时才被发现;
- 部分接口还在用旧版TLS,安全审计时被指出风险;
- 新上线的子域名,证书配置流程不统一,容易出错。
接入360CDN HTTPS / SSL证书管理方案后,他们做了以下调整:
- 所有域名证书统一托管到360CDN平台;
- 开启证书到期预警,提前30天通知负责人;
- 对符合条件的证书开启自动续期;
- 统一配置TLS 1.2/1.3,关闭旧版协议;
- 开启HSTS,防止HTTPS降级;
- 新域名上线时,统一走证书申请和部署流程。
接入后,他们反馈比较明显:
- 证书状态一目了然,不用再靠表格手动记录;
- 证书到期前提前预警,没有再出现过"静默过期";
- 证书更新后自动同步到边缘节点,不用逐台部署;
- 安全审计中协议配置项全部达标;
- 新域名上线流程标准化,出错率下降;
- 运维团队花在证书管理上的时间明显减少。
他们运维负责人后来总结:"以前证书管理靠人盯、靠表格记,域名一多就容易漏。现在统一到一个平台,到期有提醒,续期能自动跑,运维终于不用半夜被证书过期叫醒了。"
⚠️ 掏心窝子的避坑指南
给准备做HTTPS和证书管理的兄弟们提几个实战建议,都是很容易踩的坑。
1. 先梳理所有域名,别等证书过期了才发现"漏了一个"
很多团队只知道主站有证书,但忽略了:
- 子域名(
api.xxx.com、m.xxx.com、admin.xxx.com); - 小程序后端域名;
- App接口域名;
- 第三方回调域名;
- 内部系统对外暴露的域名。
建议先做一次全面的域名梳理:
- 列出所有对外暴露的域名;
- 确认每个域名是否已配置HTTPS;
- 确认每个域名的证书到期时间;
- 确认证书类型(单域名 / 通配符 / 多域名);
- 确认证书部署位置(源站 / CDN / 负载均衡 / 网关)。
域名梳理清楚,证书管理才有基础。
2. 证书过期预警要提前,别等到最后一天
证书续期不是"到期当天做"的事。
建议:
- 至少提前30天预警;
- 预警通知要发到具体负责人,不能只发邮件到公共邮箱;
- 自动续期流程要提前测试,确认能正常跑通;
- 续期完成后要验证部署是否生效;
- 对关键业务域名,建议做二次确认。
证书过期的影响往往是"全站不可用"或"接口报错",代价很大,必须提前预防。
3. 混合内容要彻底清理
HTTPS页面里如果加载了HTTP资源(图片、脚本、样式、接口),浏览器会报"混合内容"警告,部分资源可能被拦截。
建议:
- 全站资源统一使用HTTPS;
- 检查页面源码、JS代码、CSS文件中的HTTP链接;
- 第三方资源(字体、统计脚本、广告SDK)确认是否支持HTTPS;
- 接口调用统一使用HTTPS;
- 上线前用浏览器开发者工具检查是否有混合内容警告。
混合内容不处理,即使配了HTTPS,用户体验和安全效果也会打折扣。
4. 协议配置要跟上,别只追求"有小锁"
有了HTTPS不等于安全。协议配置同样重要。
建议:
- 启用TLS 1.2和TLS 1.3,关闭TLS 1.0/1.1;
- 使用安全的加密套件,避免弱算法;
- 开启HSTS,防止协议降级;
- 确保证书链完整,中间证书不缺失;
- 定期用在线工具检测HTTPS配置评分。
"有小锁"只是基础,"配得安全"才是目标。
5. HTTPS不是替代应用安全,而是基础防线
HTTPS解决的是"传输层加密",不能替代应用层安全。
如果业务代码存在SQL注入、XSS、权限漏洞、文件上传漏洞等问题,即使全站HTTPS,数据依然可能被攻击。
更好的做法是:
- 用HTTPS保障传输安全;
- 用WAF防护Web应用层攻击;
- 在代码层面做好参数校验和权限控制;
- 定期做安全测试和漏洞修复;
- 证书管理和协议配置持续运营。
HTTPS是基础防线,不是万能药。
如果你的业务也面临 证书分散管理混乱、到期容易遗忘、多域名部署繁琐、协议配置不规范、安全审计过不了 这些问题,可以把核心域名和API接口接入360CDN HTTPS / SSL证书管理方案,先做一轮域名梳理和证书状态盘点。
了解更多HTTPS与SSL证书管理的实战玩法,请访问:360cdn.com