做过网站运维的兄弟肯定深有体会:好不容易把全站HTTPS配好了,结果过了几个月(甚至几天),证书突然过期,浏览器满屏弹出"您的连接不是私密连接"的红色警告,用户直接被吓跑。更崩溃的是,公司几十个域名、上百个子站,每个域名的证书到期时间都不一样,全靠Excel台账+日历提醒来管理,漏掉一个就是线上事故。这真不是你运维能力不行,而是传统"人工管证书"的模式,在2026年短周期证书新规下,已经彻底玩不转了。
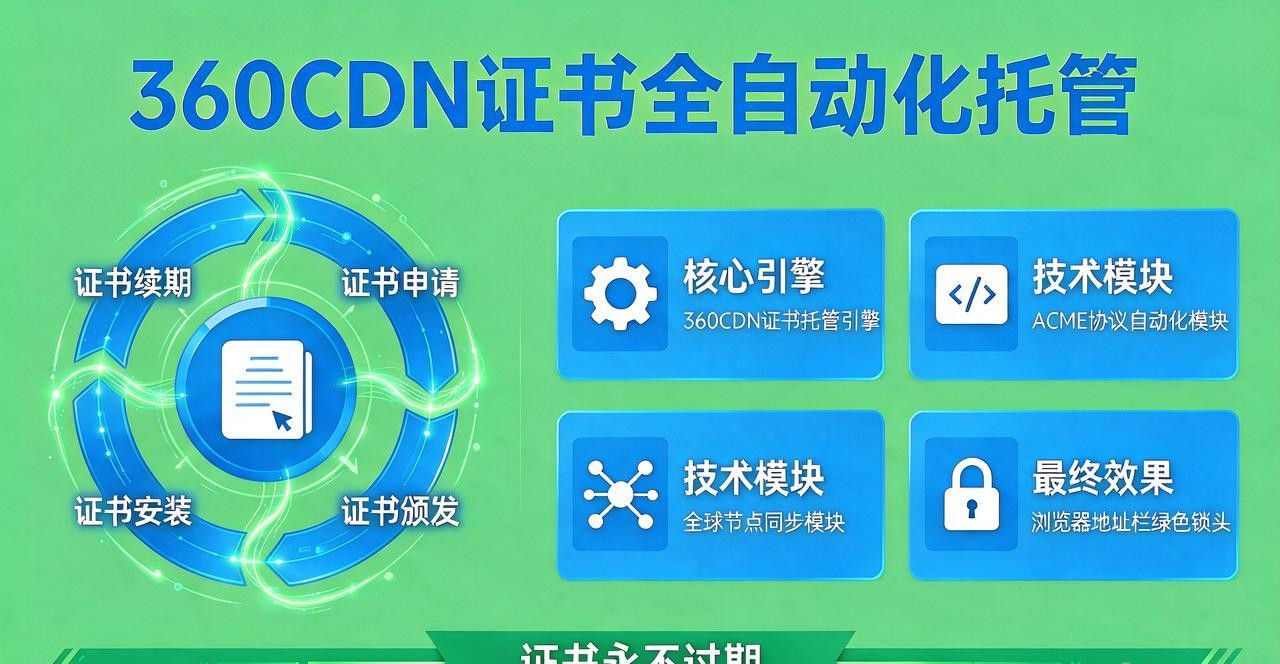
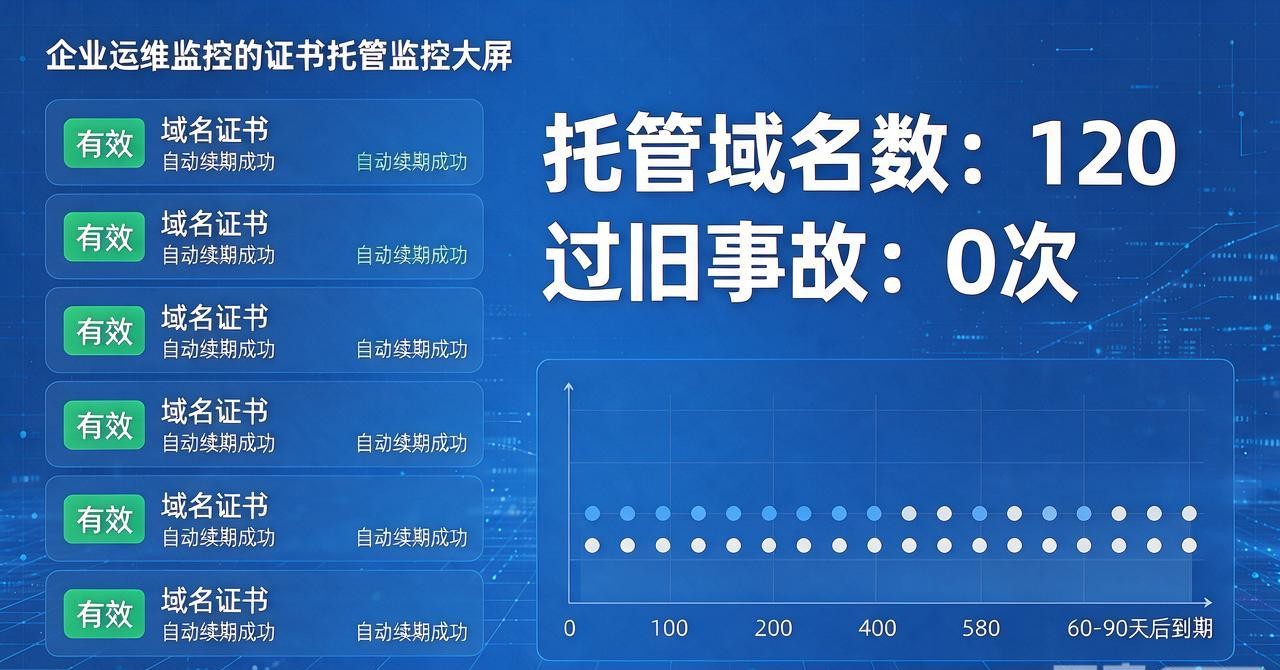
为了帮企业彻底告别"证书过期→浏览器警告→用户流失"的恶性循环,360CDN这周正式放出了专门针对HTTPS证书全生命周期管理的"HTTPS证书托管方案"。说白了,就是从证书申请、部署、续期到监控告警,全链路自动化托管,你只需要配一次,剩下的事情CDN帮你全搞定,证书永远不会再过期。
别再用Excel管证书了,ACME自动化才是正解
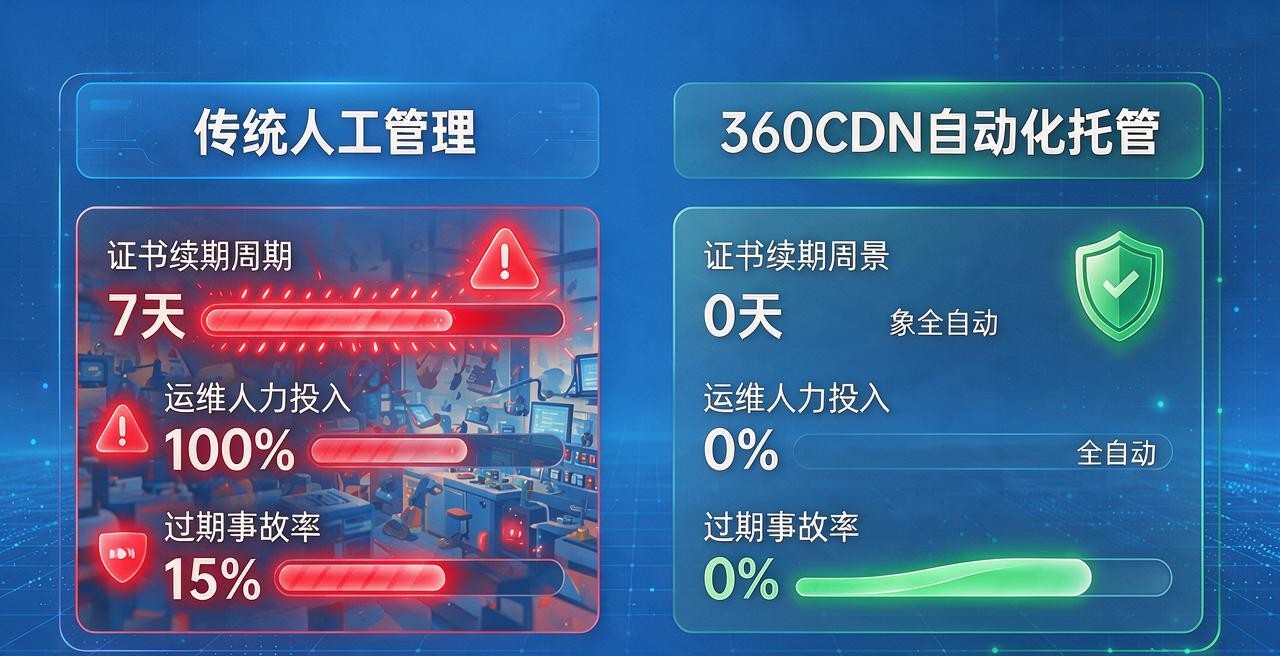
很多企业的证书管理还停留在"手动申请→手动上传→手动续期"的阶段。但问题是,2026年SSL证书新规落地后,证书有效期持续缩短,免费DV证书有效期仅90天,付费证书也多为1年。对于拥有数十甚至上百个域名的企业来说,每年要完成多次全流程证书续期部署,加上测试、验证、回滚等环节,运维团队被大量重复工作占据,行业测算显示证书管理工作量将增加600%以上。
360CDN这套方案直接走了"ACME协议自动化"的路子:系统通过ACME(自动证书管理环境)协议,自动向证书颁发机构发起证书申请、域名验证、证书下载和部署,全程无需人工干预。你只需要在控制台里绑定域名,系统会自动完成后续所有操作。证书到期前,系统会自动触发续期流程,续期完成后自动部署到全球所有边缘节点,整个过程对用户完全透明。
证书部署到全球几百个节点要多久?"秒级同步"让更新零等待
传统模式下,证书续期后还需要手动登录每台服务器、每个CDN节点逐一更新,几百个节点更新一遍可能要花大半天。而且更新过程中如果出现配置错误,还可能导致大面积HTTPS握手失败。
360CDN在这里用了一招"一次上传+全球秒级同步"。你在控制台里完成证书更新(或者系统自动续期)后,新证书会在秒级内同步到全球所有边缘节点。不需要登录任何服务器,不需要重启任何服务,下一次用户请求到达边缘节点时,就会自动使用最新的证书完成TLS握手。整个过程零停机、零风险。
实战反馈:某电商平台证书管理从"每月加班续期"变成"零运维"
上个月,国内有个做跨境电商的客户找过来。他们的痛点极其要命:全球业务覆盖50多个国家,拥有120多个子域名,每个域名的SSL证书到期时间都不一样。以前每次证书快到期,运维团队就要加班一周逐个续期、部署、验证,漏掉一个域名就是线上事故。上个月就因为漏了一个子域名的证书续期,导致支付页面弹出"不安全"警告,直接损失了十几万订单。
接了360CDN的HTTPS证书托管方案后,效果立竿见影。他们运维负责人昨天特意发微信说:"现在120多个域名的证书全部交给360CDN自动托管,ACME协议自动续期,到期前自动部署到全球节点。我们已经两个月没碰过证书了,再也没出过一次证书过期的事故。以前每月加班一周续证书,现在零运维。"
⚠️ 掏心窝子的避坑指南
最后,给准备上HTTPS证书托管的兄弟们提两个醒,这都是真金白银砸出来的教训:
- TLS版本一定要升级到1.2以上,禁用老旧弱协议:很多团队配完证书就完事了,但TLS版本还停留在1.0甚至SSLv3。这些老旧协议存在已知的安全漏洞(如POODLE、BEAST攻击),主流浏览器已经不再支持。一定要在CDN控制台里只启用TLS 1.2和TLS 1.3,禁用所有老旧版本。实测TLS 1.3的握手速度比TLS 1.2快约30%,安全加固的同时还能提速。
- 别忘了开启HSTS和强制HTTPS跳转:只部署证书还不够,一定要开启HSTS(HTTP严格传输安全),强制浏览器始终通过HTTPS访问你的站点,彻底杜绝SSL剥离攻击。同时配置HTTP→HTTPS的301永久跳转(千万别用302,302不传递SEO权重),确保所有流量都走加密通道。
如果你也被"证书过期→线上事故"的循环折磨得够呛,欢迎来360CDN聊聊,我们直接帮你把现有证书全部迁移到自动化托管。
了解更多HTTPS证书托管的硬核玩法,请访问:360cdn.com